NGINXの緊急脆弱性「NGINX2Shell」(CVE-2026-123007)発表に伴う弊社の対応につきまして
日頃は格別のご愛顧を賜り、厚く御礼申し上げます。
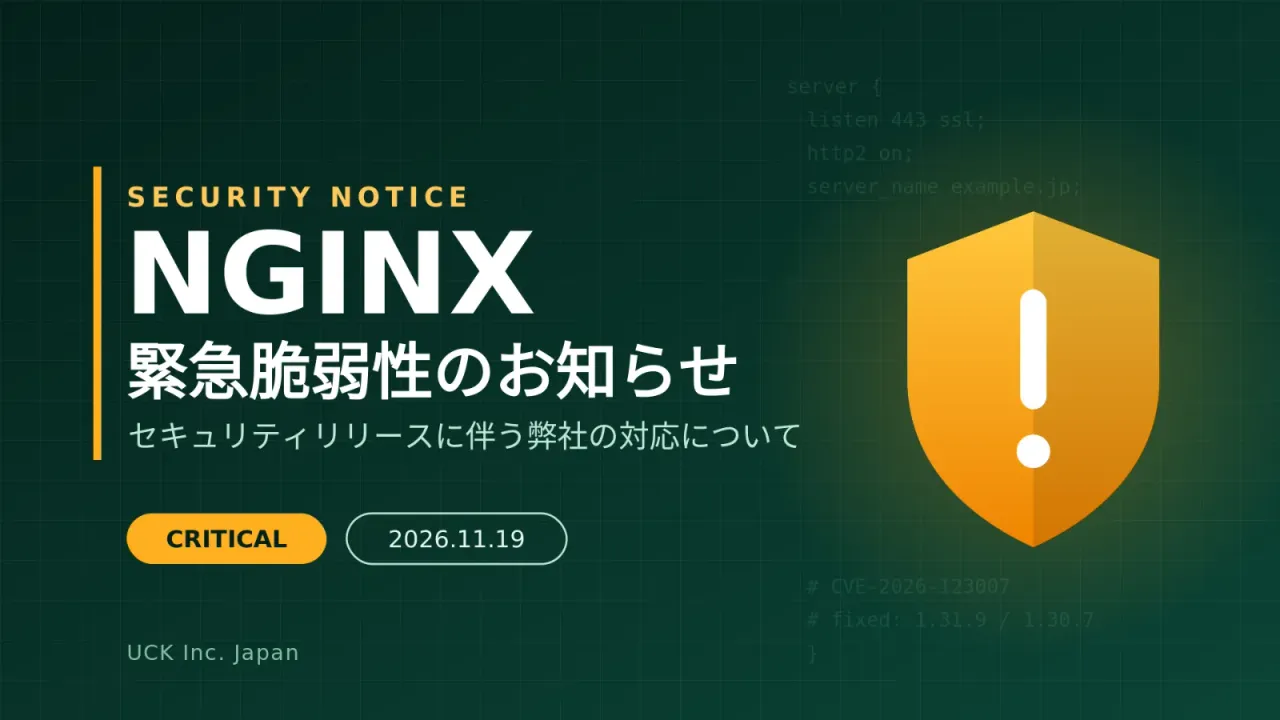
この度、Webサイトの公開に広く使われているWebサーバーソフトウェア「NGINX(エンジンエックス)」において、緊急のセキュリティ脆弱性**(CVE-2026-123007、通称「NGINX2Shell」)**が発表されました。
この脆弱性は、HTTP/2という通信方式を有効にしているNGINXが対象です。悪用されると、認証を経ずに外部からサーバー上でプログラムを実行されるおそれがあります。深刻度はCVSS 9.2(緊急)と評価されています。対象はNGINX 1.9.5〜1.31.8で、開発元からは修正版の1.31.9および1.30.7が公開されています。
また、セキュリティ研究者からは、Linuxカーネルの未修正の脆弱性と組み合わせることで、サーバー全体の管理者権限まで奪取できたとの報告も出ています。現時点で実際の攻撃は確認されていませんが、攻撃手法が公表されているため、早めの対応が必要な状況です。
お客様のWebサイトを安全に運用するため、弊社では以下の通り対応を進めてまいります。
- 最新情報の確認と影響範囲の調査
開発元やLinuxディストリビューション各社、サーバー会社の発表を確認いたします。そのうえで、お客様の環境でNGINXやHTTP/2が使われているかを速やかに特定いたします。 - 弊社にて保守・管理を行っているWebサイトへの対応
弊社と保守・管理契約を結んでいただいているWebサイトにつきましては、安全性を確認した上で、順次修正版への更新を実施いたします。すぐに更新できない環境では、HTTP/2を一時的に無効にするなどの回避策を講じます。
※お客様側でご対応が必要な場合は、個別にご案内いたします。
- お客様ご自身でサーバーを管理されている場合のご案内
お客様ご自身でサーバーをご契約・管理されている環境や、サポートが終了している旧バージョンのNGINXをご利用中の場合には、詳細が分かり次第、メール等で個別に注意喚起や対応案をご案内いたします。
■ Webサイト管理者の皆様へのお願い
レンタルサーバーやVPS等のホスティングサービスをご利用中の皆様は、ご契約中のサーバー事業者様からの案内もあわせてご確認ください。
本件に関するご質問や、ご利用中のWebサイトのセキュリティ状態についてご不安な点がございましたら、弊社までお問い合わせください。
■参考情報
【本件に関するお問い合わせ窓口】
- UCK Inc. Japan合同会社
メールアドレス:support@uck-inc.com